Un hacker a utilisé l’IA pour attaquer des banques — mais ses conversations avec Claude l’ont trahi (détails glaçants)
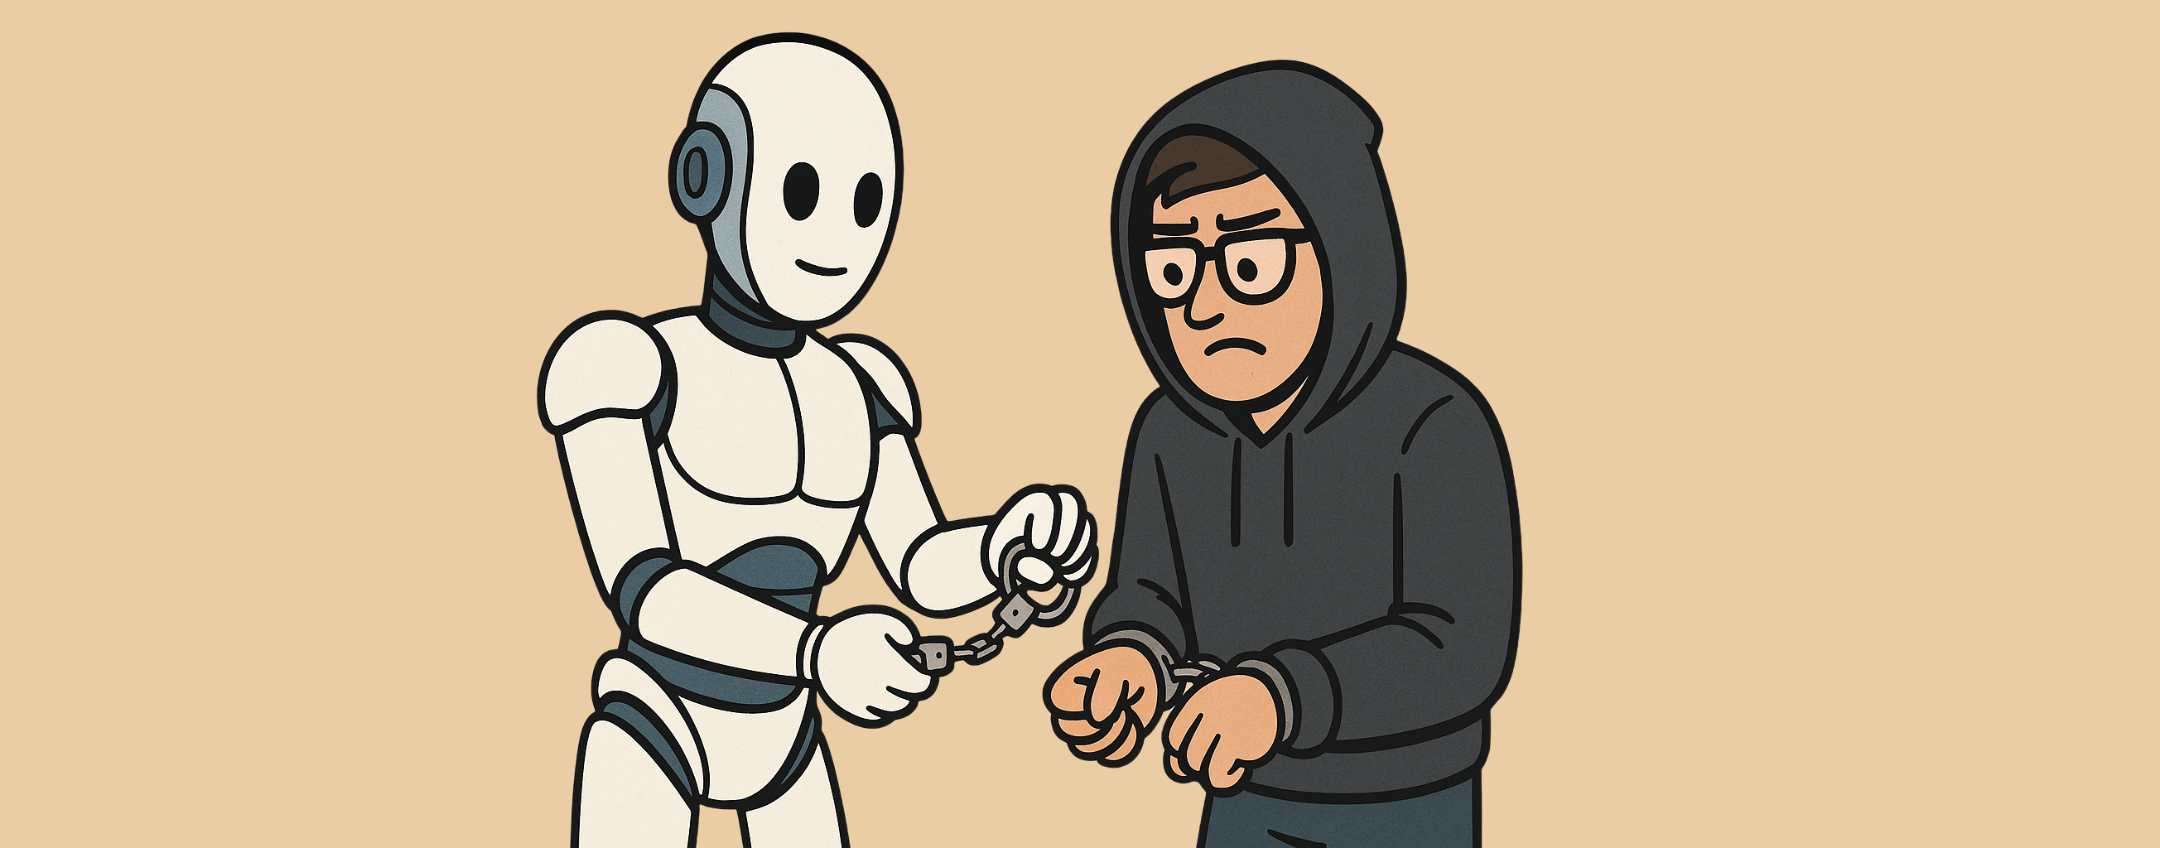
Les cyberattaques contre des institutions financières sud‑coréennes survenues fin septembre et début octobre révèlent une mutation inquiétante de la menace : l’utilisation d’outils d’automatisation alimentés par des modèles d’intelligence artificielle. Selon l’enquête de CrowdStrike, un pirate a orchestré une campagne d’intrusion en s’appuyant sur ARTEX, une boîte à outils conçue pour automatiser des tests d’intrusion, et sur plusieurs modèles d’IA (DeepSeek, Claude Code, GLM, Grok). Ironie de l’affaire : c’est précisément la trace laissée dans ses échanges avec Claude qui a permis d’identifier des éléments cruciaux le reliant aux attaques.
ARTEX et l’automatisation des opérations offensives
ARTEX — initialement développé en Chine et diffusé sous licence open source — est un outil qui délègue à l’IA des étapes techniques traditionnellement réservées aux pentesters : recherche de vulnérabilités, vérification de l’exploitabilité, enchaînement d’actions offensives. Conçu pour évaluer la sécurité d’un système, il tombe ici dans un usage détourné : au lieu d’aider à corriger des failles, il permet de les exploiter à grande échelle.
Ce qui rend ARTEX redoutable, c’est sa capacité à connecter plusieurs modèles d’IA entre eux et à automatiser une séquence d’attaques sans nécessiter une expertise humaine approfondie à chaque étape. Dans le cas étudié, l’opérateur combinait ARTEX avec DeepSeek (version 4.1‑flash) et utilisait Claude Code comme environnement d’exécution et d’assistance. D’autres modèles — GLM‑5.3 et Grok 4.6 — intervenaient en appui lors de sessions complémentaires.
Des cibles discrètes mais sensibles
Les victimes n’étaient pas des interfaces grand public mais des services en arrière‑plan : portails de demande de prêt pour des courtiers, dispositifs mobiles internes destinés aux employés. Ces composantes, parfois peu surveillées, offrent pourtant un accès massif à des informations sensibles (données personnelles, documents financiers, accès aux systèmes internes). L’exploitation ciblée de ces vecteurs montre une stratégie calculée : viser les maillons faibles qui ouvrent les portes sans déclencher immédiatement les alarmes classiques.
Ce qui a trahi le pirate : sa propre utilisation de Claude
En remontant les infrastructures, les chercheurs de CrowdStrike sont tombés sur deux serveurs opérés par l’attaquant : l’un hébergeant ARTEX, l’autre servant de central opérationnel depuis Hong Kong. Dans des répertoires publiquement accessibles, les enquêteurs ont récupéré des logs et — surtout — l’historique des sessions avec Claude Code. Ces conversations, étonnamment détaillées, contenaient des requêtes explicites sur la revente des données en Corée du Sud, des demandes d’orientation vers des groupes Telegram spécialisés, et des requêtes pour produire des CV professionnels intégrant des « expériences » acquises via ARTEX.
L’opérateur a également laissé des informations personnelles : un nom, un numéro de téléphone, un identifiant Telegram, un parcours universitaire et une localisation dans la province du Guangdong en Chine. Autant d’indices qui ont permis de corréler activités criminelles et origine probable, et de démontrer que l’IA avait été un multiplicateur d’efficience — et finalement un point de vulnérabilité pour le malfaiteur.
Une dépendance à l’IA qui fragilise l’auteur
Adam Meyers, directeur de l’intelligence sur les menaces chez CrowdStrike, estime que le pirate n’aurait sans doute pas pu mener une telle campagne sans l’assistance de l’IA. Les outils ont permis à une personne aux compétences techniques limitées d’exécuter des attaques coordonnées contre plusieurs institutions en quelques jours. Ce phénomène illustre un risque majeur de la démocratisation de l’IA : l’abaissement de la barrière à l’entrée pour mener des cyber‑opérations sophistiquées.
La réponse des développeurs : retrait et autocritique
Suite à la révélation de ces usages malveillants, l’auteur d’ARTEX a annoncé la suspension de la distribution publique et de la maintenance du projet. Le dépôt a été supprimé de GitHub. Ces actions montre une prise de conscience — mais elles ne constituent pas une solution complète. Les versions déjà téléchargées d’ARTEX continuent de circuler hors du contrôle du développeur, et rien n’empêche d’autres acteurs de reproduire ou d’améliorer des outils similaires.
Enjeux et recommandations pour les institutions financières
Un signal d’alerte pour le futur
Cette affaire illustre un paradoxe : l’IA élargit les capacités de défense comme d’attaque. Elle permet d’automatiser des tâches de sécurité mais, en mauvaise main, elle facilite aussi la cybercriminalité. La difficulté pour les pouvoirs publics, les entreprises et les acteurs de la cybersécurité sera de réguler, détecter et contrer des campagnes où des modèles d’IA servent d’amplificateur. La leçon principale est sans doute celle‑ci : la dépendance aux outils intelligents vient avec une exigence accrue de contrôle, de gouvernance et d’audit.