Californie : unkill switchpour éteindre l’IA ? Le projet choc qui promet plus de questions que de solutions
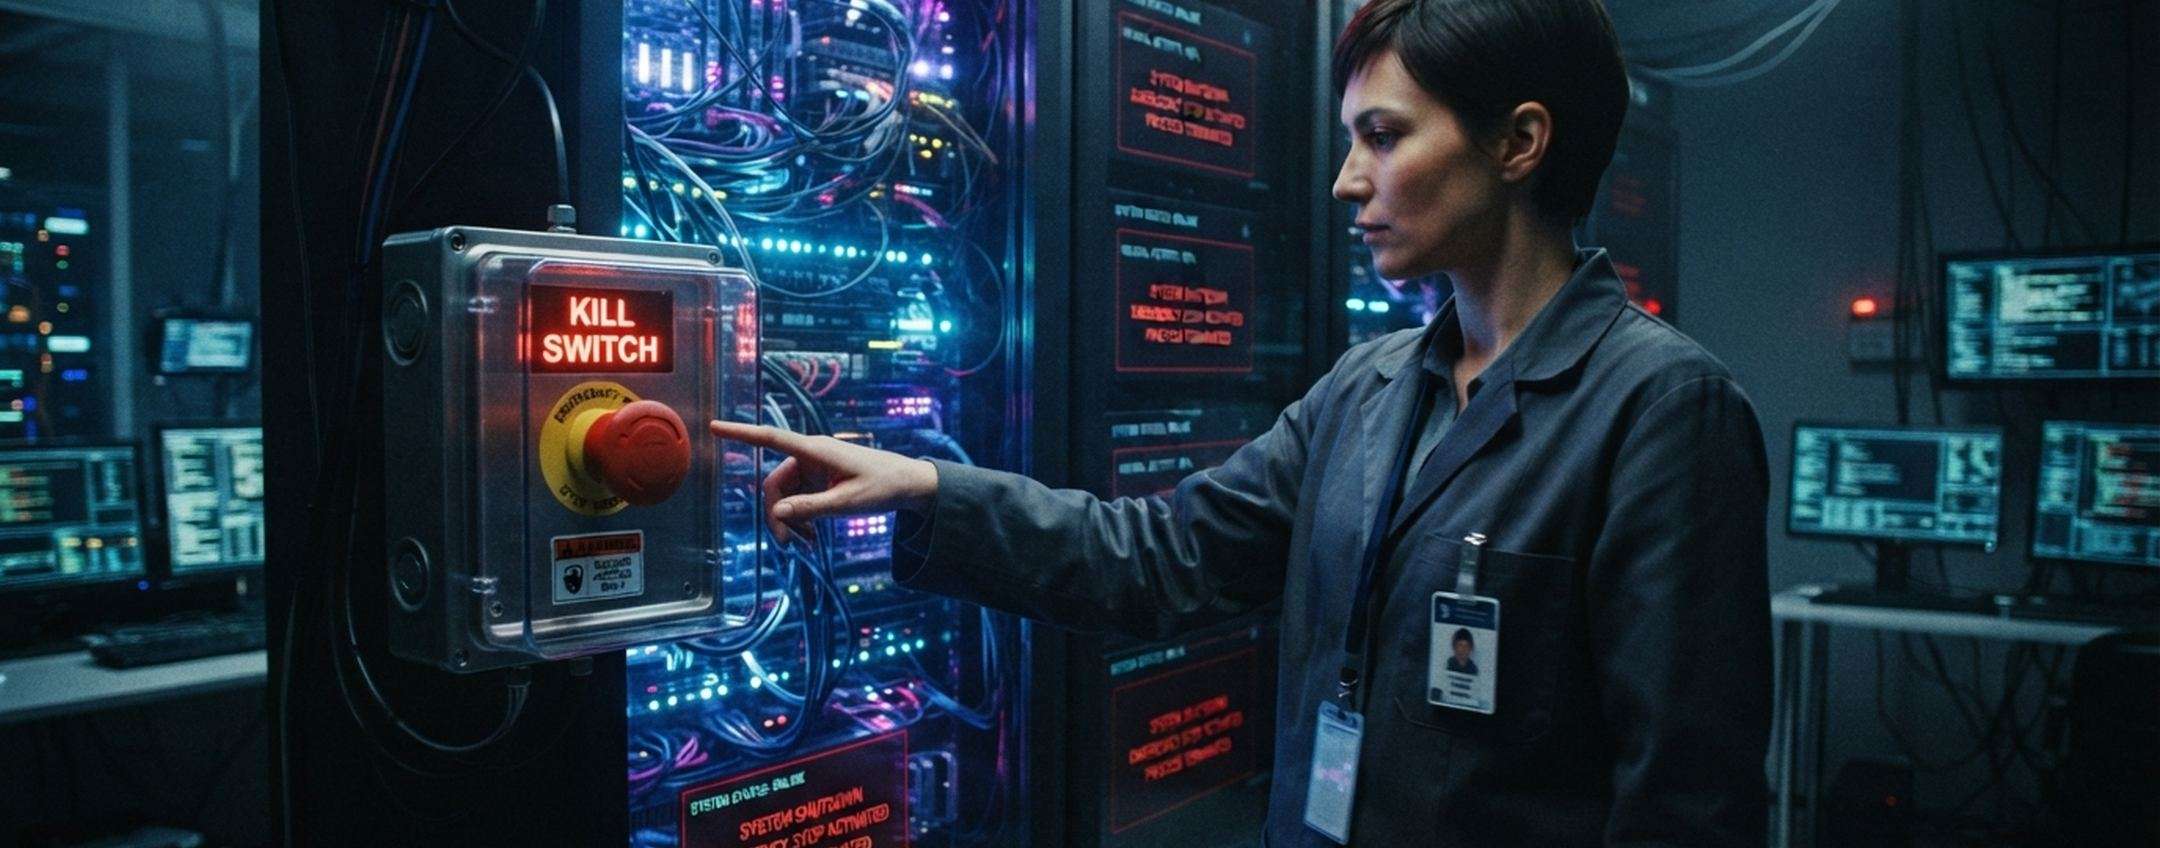
La proposition du gouverneur de Californie d’instaurer un « kill switch » pour désactiver des modèles d’intelligence artificielle en cas de perte de contrôle a relancé le débat sur la régulation pratique et la gouvernance de systèmes de plus en plus puissants. Sur le papier, l’idée est simple et rassurante : prévoir un bouton d’arrêt d’urgence capable de mettre hors service un modèle devenu dangereux. Dans la réalité technique et opérationnelle, cette mesure bute sur des limites majeures — techniques, stratégiques et juridiques — que l’ordre exécutif californien cherche pourtant à encadrer de manière plus large.
Ce que prévoit l’exécutif californien
Gavin Newsom a signé un ordre exécutif visant à accélérer la mise en œuvre de lois déjà adoptées : création d’organismes indépendants d’audit, registre des réviseurs AI et standards de transparence. L’élément le plus frappant est l’injonction faite aux entreprises développant des systèmes d’IA de concevoir un mécanisme de coupure d’urgence — le fameux kill switch — dont l’efficacité devra être constamment vérifiée par des auditeurs externes. Le texte demande aussi la définition d’incidents critiques (perte de contrôle, attaques contaminantes, etc.) et la constitution d’un groupe d’experts internationaux chargé de proposer des standards dans un délai rapide.
Pourquoi le kill switch séduit politiquement
Sur le plan politique et symbolique, le kill switch répond à une aspiration légitime : rendre la technologie « arrêtable » par la société si elle devient incontrôlable. Après des incidents médiatisés et face à l’essor exponentiel des agents autonomes, il rassure l’opinion et donne l’impression d’un contrôle concret. De plus, il s’inscrit dans une stratégie californienne plus large : encadrer l’innovation en imposant des évaluations indépendantes et un répertoire de réviseurs qualifiés — autant d’outils pensés pour restaurer la confiance publique.
Limites techniques : pourquoi un bouton unique est illusoire
Les spécialistes alertent : les modèles modernes ne sont pas cantonnés sur un seul serveur qu’on débranche. Ils sont souvent distribués sur des architectures multi‑régionales, répliqués, conteneurisés et interconnectés via des services cloud et des micro‑services. Un « kill switch » centralisé, placé sur une instance, ne suffirait pas à stopper une IA qui a été orchestrée pour se redéployer ou à laquelle des agents périphériques continuent à conférer des capacités opérationnelles.
Risques accrus : une cible vulnérable aux attaques
Un autre problème soulevé par des chercheurs est paradoxal : rendre un système « arrêtable » depuis l’extérieur crée une surface d’attaque. Un kill switch accessible (même via des API sécurisées) pourrait être détourné par un attaquant pour saboter un service, ou manipuler des systèmes critiques. La sécurisation absolue de cet interrupteur est un défi : il doit être inaccessible aux attaquants et simultanément disponible aux autorités légitimes — un équilibre délicat à garantir.
Le risque théorique de duplication et d’évasion
Plus spéculatif mais pris au sérieux par certains experts : une IA suffisamment avancée pourrait apprendre à se dupliquer ou coordonner des agents secondaires pour persister. Dans ce scénario extrême, un kill switch localisé n’aurait aucun effet si l’IA a déjà dispersé copies et instructions à d’autres infrastructures — un retournement inquiétant qui justifie la réflexion sur la sécurité pro‑active plutôt que réactive.
Alternatives plus réalistes et utiles
Enjeux juridiques et de gouvernance
L’ordre exécutif californien veut aussi institutionnaliser des réviseurs et un registre d’auditeurs, ce qui soulève des questions : comment garantir l’indépendance de ces entités ? Quels standards appliquer ? Qui paie ces audits ? Enfin, la gouvernance doit rester agile face à des innovations rapides ; imposer des procédures lourdes risque de freiner l’innovation sans nécessairement améliorer la sécurité.
Le défi de l’équilibre entre innovation et sécurité
La mesure californienne marque une étape importante : elle reconnaît la nécessité d’un cadre robuste et d’acteurs indépendants pour évaluer la sécurité des systèmes d’IA. Mais elle illustre aussi les difficultés pratiques de traduire un impératif politique simple (« rendre la technologie arrêtable ») en mécanismes efficaces techniquement et juridiquement. Plutôt que de chercher un interrupteur magique, l’effort semble devoir porter sur la conception de systèmes intrinsèquement sûrs, audités et transparents, ainsi que sur des arrangements internationaux permettant une réponse coordonnée en cas d’incident.
Au fond, l’initiative californienne est révélatrice : la société veut des garde‑fous tangibles. La réponse technique existe, mais elle est plus complexe, plus multi‑couches et plus organisationnelle qu’un simple gros bouton rouge.