Attaque alarmante : des hackers ont tenté de cuire les frigos des banques de sang en France — comment cela a‑t‑il été évité ?
Cyberattaque contre les banques de sang en France : tentative de « cuisson » des frigos maîtrisée, mais le danger persiste
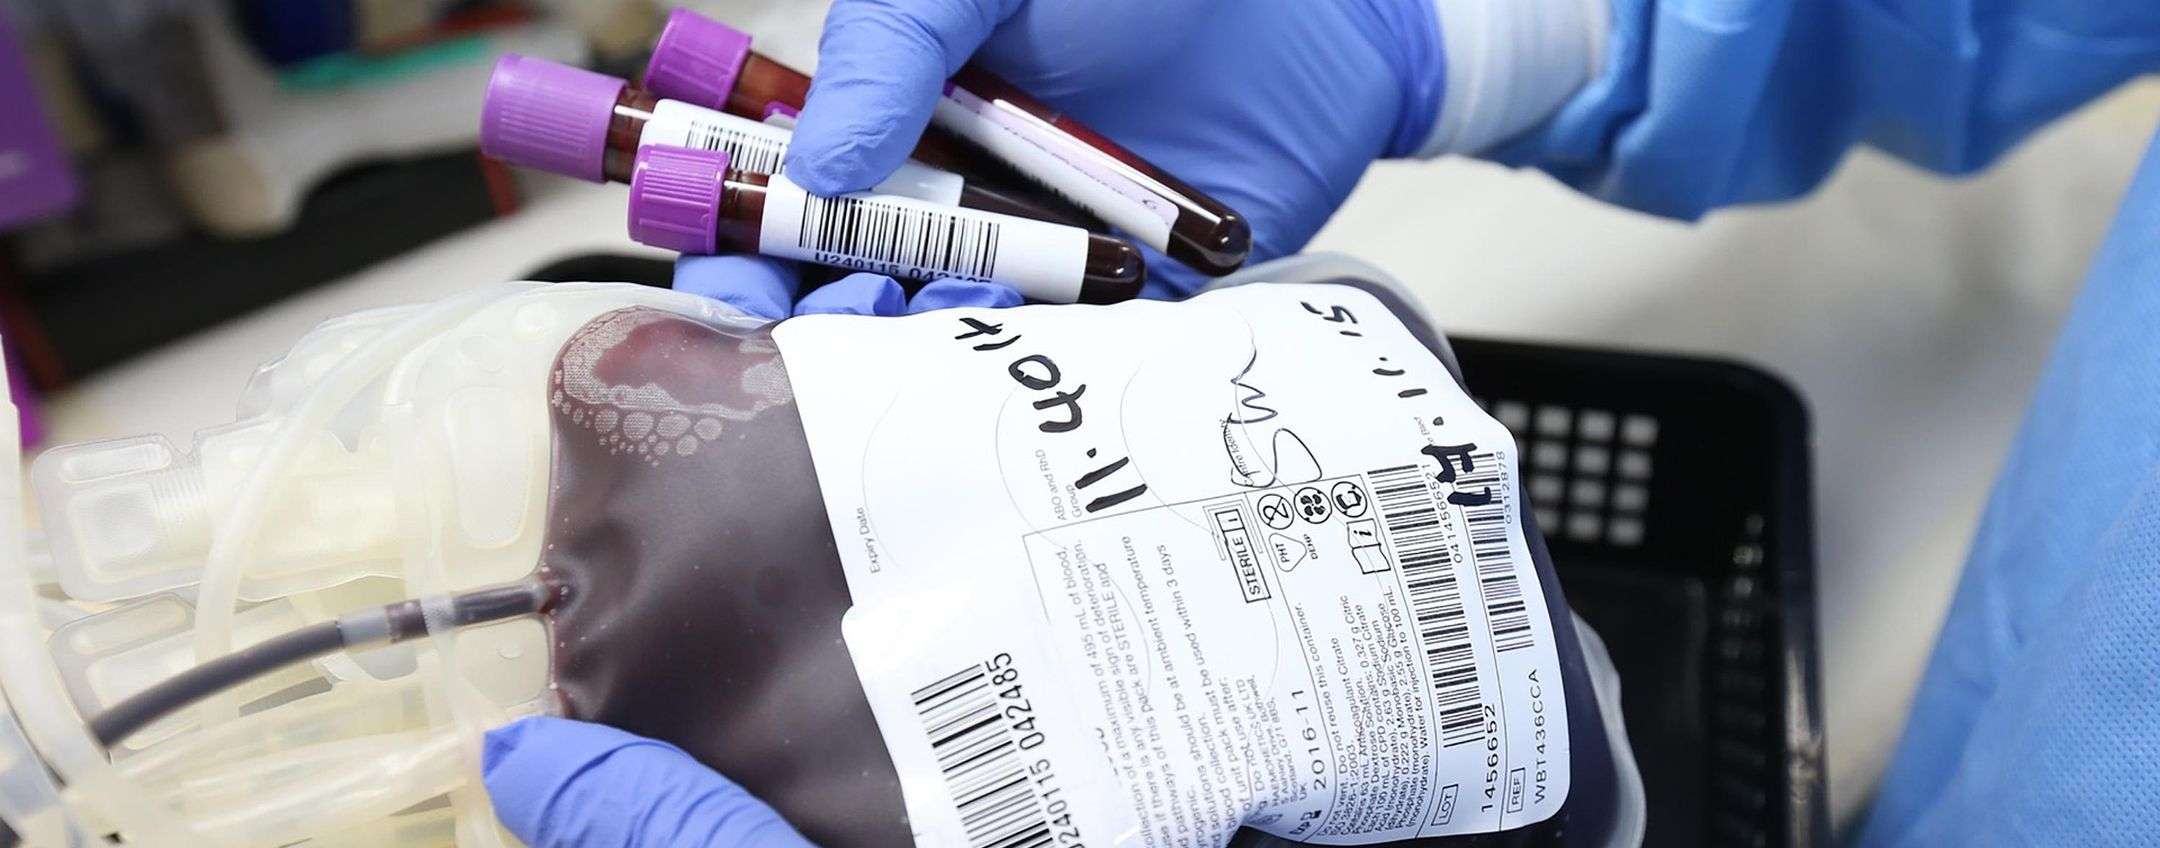
Le 2 novembre, l’Établissement français du sang (EFS) a confirmé une intrusion informatique visant les systèmes de contrôle de réfrigération de trois de ses sites. L’attaque visait la température des cellules frigorifiques — certains rapports évoquent une tentative d’augmentation jusque +110 °C — mais les systèmes d’alerte et d’intervention ont permis d’empêcher toute altération des stocks. Aucun prélèvement n’a été perdu, mais l’événement expose une faille inquiétante : la vulnérabilité des équipements connectés au cœur des infrastructures sanitaires.
Comment l’attaque s’est déroulée
Selon les informations rendues publiques, les cybercriminels ont compromis un logiciel de supervision, fourni par un prestataire externe chargé des équipements de réfrigération. Les seuils de température et de dégivrage ont été modifiés à des valeurs extrêmement élevées. Grâce aux dispositifs d’alerte de l’EFS, les équipes ont détecté rapidement l’anomalie, isolé et mis hors ligne les équipements affectés, puis transféré les produits sanguins vers d’autres sites sûrs.
Pas de dommage immédiat, mais un risque potentiellement catastrophique
La bonne nouvelle est que l’attaque n’a pas causé de pertes biologiques : les échantillons et poches de sang ont été préservés. Mais l’objectif des assaillants était clair et effrayant : compromettre la chaîne du froid, essentielle à la sécurité des produits sanguins et des échantillons biologiques. Si la manœuvre avait réussi, les conséquences auraient pu être dramatiques pour les établissements hospitaliers dépendant de ces stocks.
Qui est responsable ? Un fournisseur victime d’un incident en chaîne
Les médias français citent le nom de Coolworld comme fournisseur concerné, mais l’EFS indique que la faille provient d’un composant tiers utilisé dans la solution de supervision. Coolworld a confirmé un incident touchant un logiciel de monitoring distant et précise que la vulnérabilité serait liée à un élément développé par un tiers, non contrôlé directement par l’entreprise.
Un modus operandi qui rappelle les attaques contre des supermarchés
Cette attaque arrive quelques semaines après des cyberintrusions visant des chaînes de magasins en France et dans plusieurs pays européens. Les similitudes au niveau des cibles — systèmes de contrôle à distance — laissent la porte ouverte à l’hypothèse d’acteurs similaires, voire coordonnés, mais aucun lien certain n’a été officiellement établi pour l’heure. Des groupes comme NoName057(16) et Z‑Pentest ont en tout cas revendiqué ou menacé des actions contre des infrastructures critiques.
Les mesures d’urgence et de mitigation mises en œuvre
Face à la crise, l’EFS a déclenché ses procédures d’alerte : sécurisation des équipements compromis, relocalisation des produits sensibles, vérification des chaînes de traçabilité et coopération avec les autorités compétentes. Les services informatiques des hôpitaux et du fournisseur ont également été mobilisés pour colmater la faille et analyser l’étendue de l’intrusion. La coopération entre opérateurs de santé et fournisseurs industriels s’avère essentielle pour contenir de telles menaces.
Leçon technique : la cybersécurité des objets connectés industriels en ligne de mire
Ce nouvel épisode illustre une réalité : les équipementiers industriels et leurs solutions connectées représentent désormais des cibles de choix. Les dispositifs IoT et SCADA, souvent déployés avec peu de protections, permettent à des intrus d’intervenir à distance sur des paramètres critiques. Les hôpitaux et centres de biobanques doivent s’assurer que les solutions tierces respectent des standards de sécurité élevés et que des mécanismes d’alerte robustes existent.
Implications réglementaires et responsabilités
Au‑delà de l’aspect technique, la question de la responsabilité se pose : qui est responsable en cas de compromise — le fournisseur d’équipements, le concepteur du composant vulnérable, ou l’opérateur final ? L’incident montre l’urgence d’un cadre contractuel et réglementaire clair qui impose des obligations de sécurité aux fournisseurs et des plans de continuité aux opérateurs de santé.
Ce qu’il faut surveiller maintenant
Les enquêtes sont en cours pour déterminer l’ampleur de la compromission et identifier les auteurs. Les autorités compétentes en cybersécurité et la police judiciaire travaillent avec les équipes techniques de l’EFS et du fournisseur. Pour le secteur de la santé, l’alerte est lancée : renforcer la protection des systèmes industriels et garantir que les composants tiers répondent à des exigences de sécurité strictes est désormais une priorité stratégique.