Edge lance la Lockdown Mode : comment Microsoft veut bloquer 60 % des attaques critiques (et si vous étiez la cible)
Lockdown Mode sur Edge : Microsoft serre la visière pour contrer les attaques d’élévation de privilèges
Microsoft expérimente une nouvelle fonction de sécurité pour son navigateur Edge, baptisée Lockdown Mode. Présentée comme une extension radicale de l’Enhanced Security Mode, cette option vise à réduire drastiquement la surface d’attaque exploitable par des pirates, en particulier pour contrer les attaques d’élévation de privilèges (EoP). Disponible pour l’heure sur Edge Canary, Lockdown Mode est pensée pour des cibles « à haut risque » : journalistes, responsables d’institutions, chercheurs en sécurité et dirigeants. Son principe est simple : autoriser le navigateur, mais retirer toute capacité potentiellement dangereuse.
Trois axes pour durcir Edge
Microsoft décrit une stratégie en trois volets pour renforcer Edge :
La Lockdown Mode s’appuie sur les fondations de l’ESM, mais va plus loin en limitant fortement des API et fonctions jugées à haut risque.
Que bloque concrètement la Lockdown Mode ?
Le premier lot de restrictions porte sur le processus GPU : WebGL, WebGL2 et WebGPU sont désactivés lorsque la Lockdown Mode est active. Ces interfaces sont régulièrement ciblées par des chaînes d’exploits qui transforment une vulnérabilité graphique en un point d’escalade de privilèges. En supprimant purement et simplement l’accès à ces API, Microsoft coupe l’un des vecteurs d’attaque les plus utilisés récemment.
Autres limitations probables (liste non exhaustive) : les mécanismes de compilation JIT, certains modules de rendu ou d’accélération matérielle, et des capacités d’interaction inter‑processus — tous éléments souvent mobilisés dans des attaques complexes où plusieurs « maillons » doivent être exploités successivement.
Un choix ciblé, pas destiné au grand public
Microsoft explique que Lockdown Mode n’est pas une option « désirable » pour la majorité des utilisateurs. En effet, la désactivation de WebGL/WebGPU impacte immédiatement certains usages : jeux en ligne, éditeurs 3D intégrés au web, visualisations ou applications de cartographie avancée. En rendant le navigateur plus sûr, on casse aussi des fonctions web légitimes.
C’est pourquoi la fonction est destinée à des profils exposés : personnes dont l’adversaire potentiel est un acteur sophistiqué (étatique ou mercenaire), ou qui manipulent des informations sensibles. Pour tous les autres, Microsoft recommande de rester en Enhanced Security Mode « strict » plutôt qu’en Lockdown Mode radical.
Quel gain en sécurité ?
Microsoft affirme qu’avec l’implémentation actuelle de Lockdown Mode sur Edge Canary, près de 60 % des attaques d’élévation de privilèges recensées depuis février 2022 auraient été neutralisées. Ce chiffre, issu d’analyses internes, montre que bloquer l’accès GPU a un effet réel sur des chaînes d’exploit connues. Reste que cette évaluation provient du fournisseur et doit être considérée avec prudence : l’efficacité réelle dépendra de l’évolution des techniques d’attaque et de la capacité des attaquants à trouver d’autres vecteurs.
Comment tester aujourd’hui la Lockdown Mode
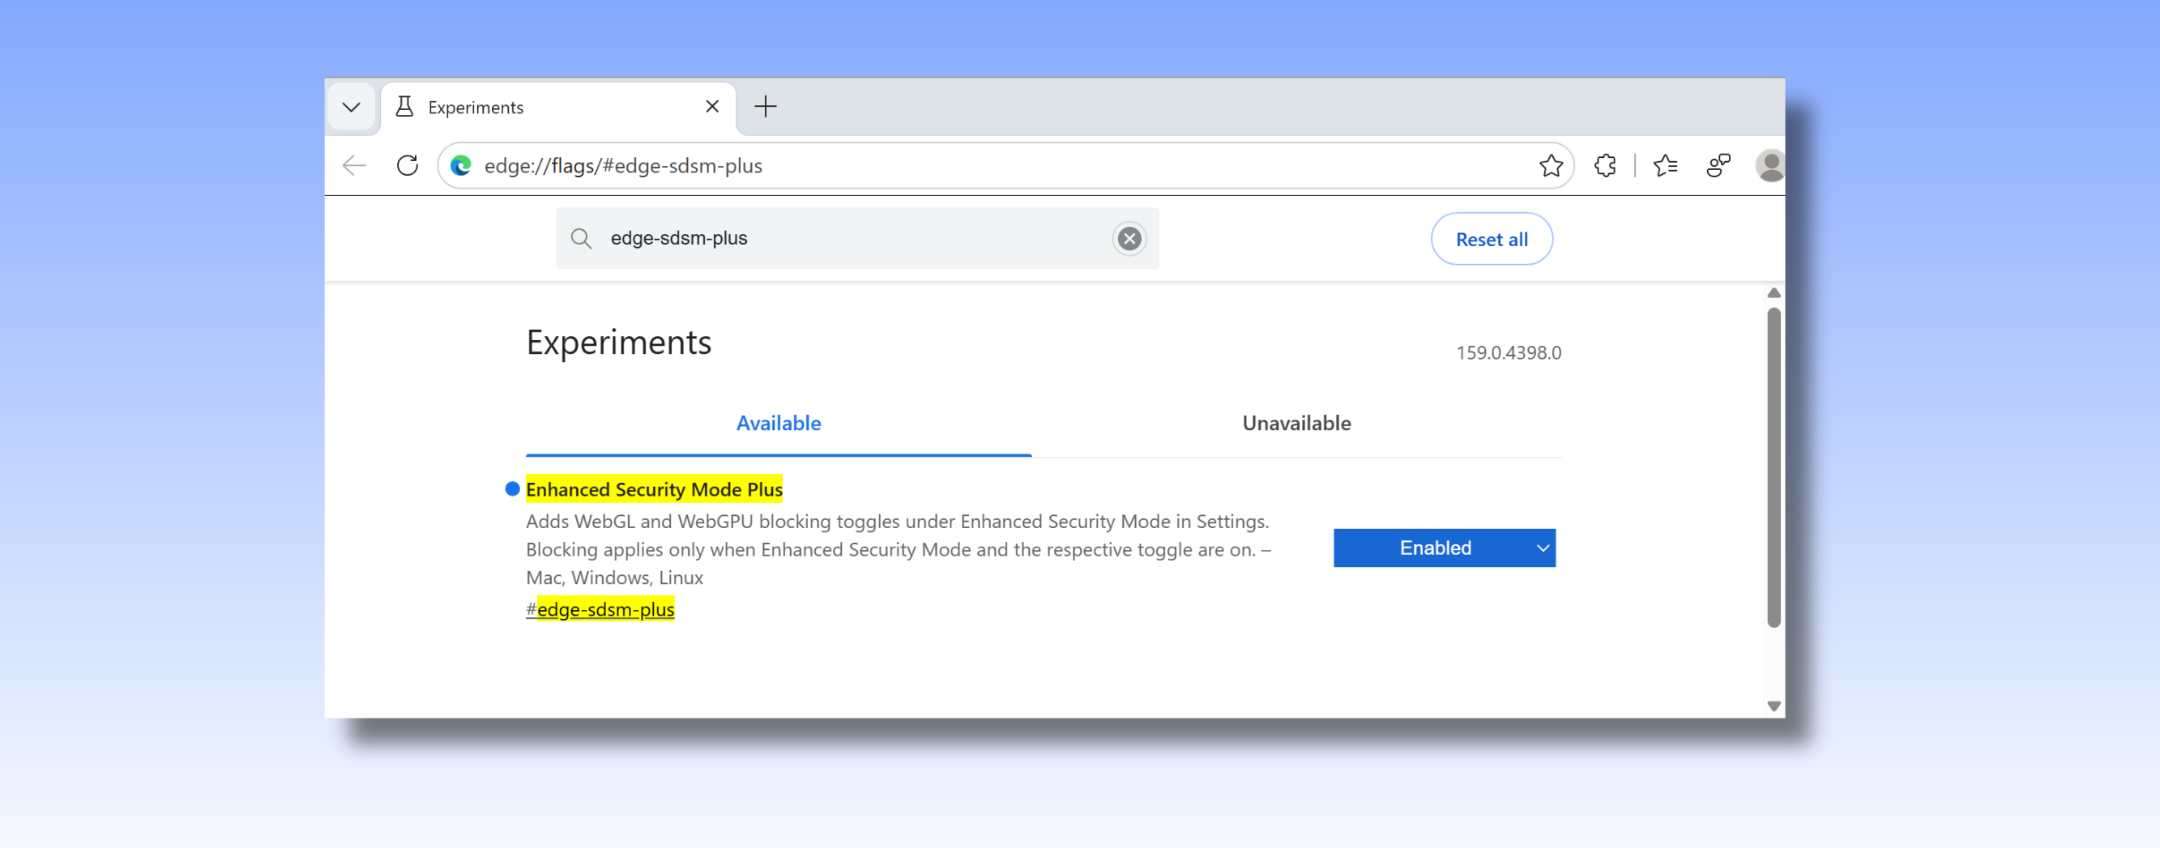
La fonctionnalité est accessible via Edge Canary. Le processus d’activation implique quelques étapes techniques :
Microsoft invite les testeurs à remonter leurs retours : il s’agit d’un déploiement progressif, nécessitant beaucoup d’essais pour affiner la balance sécurité‑compatibilité.
Une démarche pragmatique : casser la chaîne d’exploit
La théorie de la défense derrière Lockdown Mode est simple et robuste : les attaques modernes reposent souvent sur une succession d’exploits interconnectés. En supprimant certaines capacités clés, on « casse un anneau » de la chaîne, rendant l’attaque non viable. C’est une approche de réduction de la surface d’attaque plus pragmatique que de chercher à combler toutes les vulnérabilités individuelles — un combat qui serait perdu d’avance.
Limites et questions ouvertes
Plusieurs interrogations demeurent :
Qui doit envisager d’activer Lockdown Mode ?
La Lockdown Mode d’Edge est une réponse ambitieuse au problème des attaques sophistiquées ciblant le navigateur. En sacrifiant certaines fonctionnalités, Microsoft propose un niveau de protection supérieur pour des utilisateurs exposés — mais la question de l’équilibre entre protection et utilité reste entière. Le succès de cette option dépendra de la capacité du navigateur à évoluer sans briser l’expérience web et de l’adhésion, éventuelle, d’un écosystème plus large de navigateurs et d’acteurs de la sécurité.