Fausse alerte nucléaire : des cyberpirates ont piraté les systèmes d’alerte en Ukraine et en Russie — la panique évitée de justesse
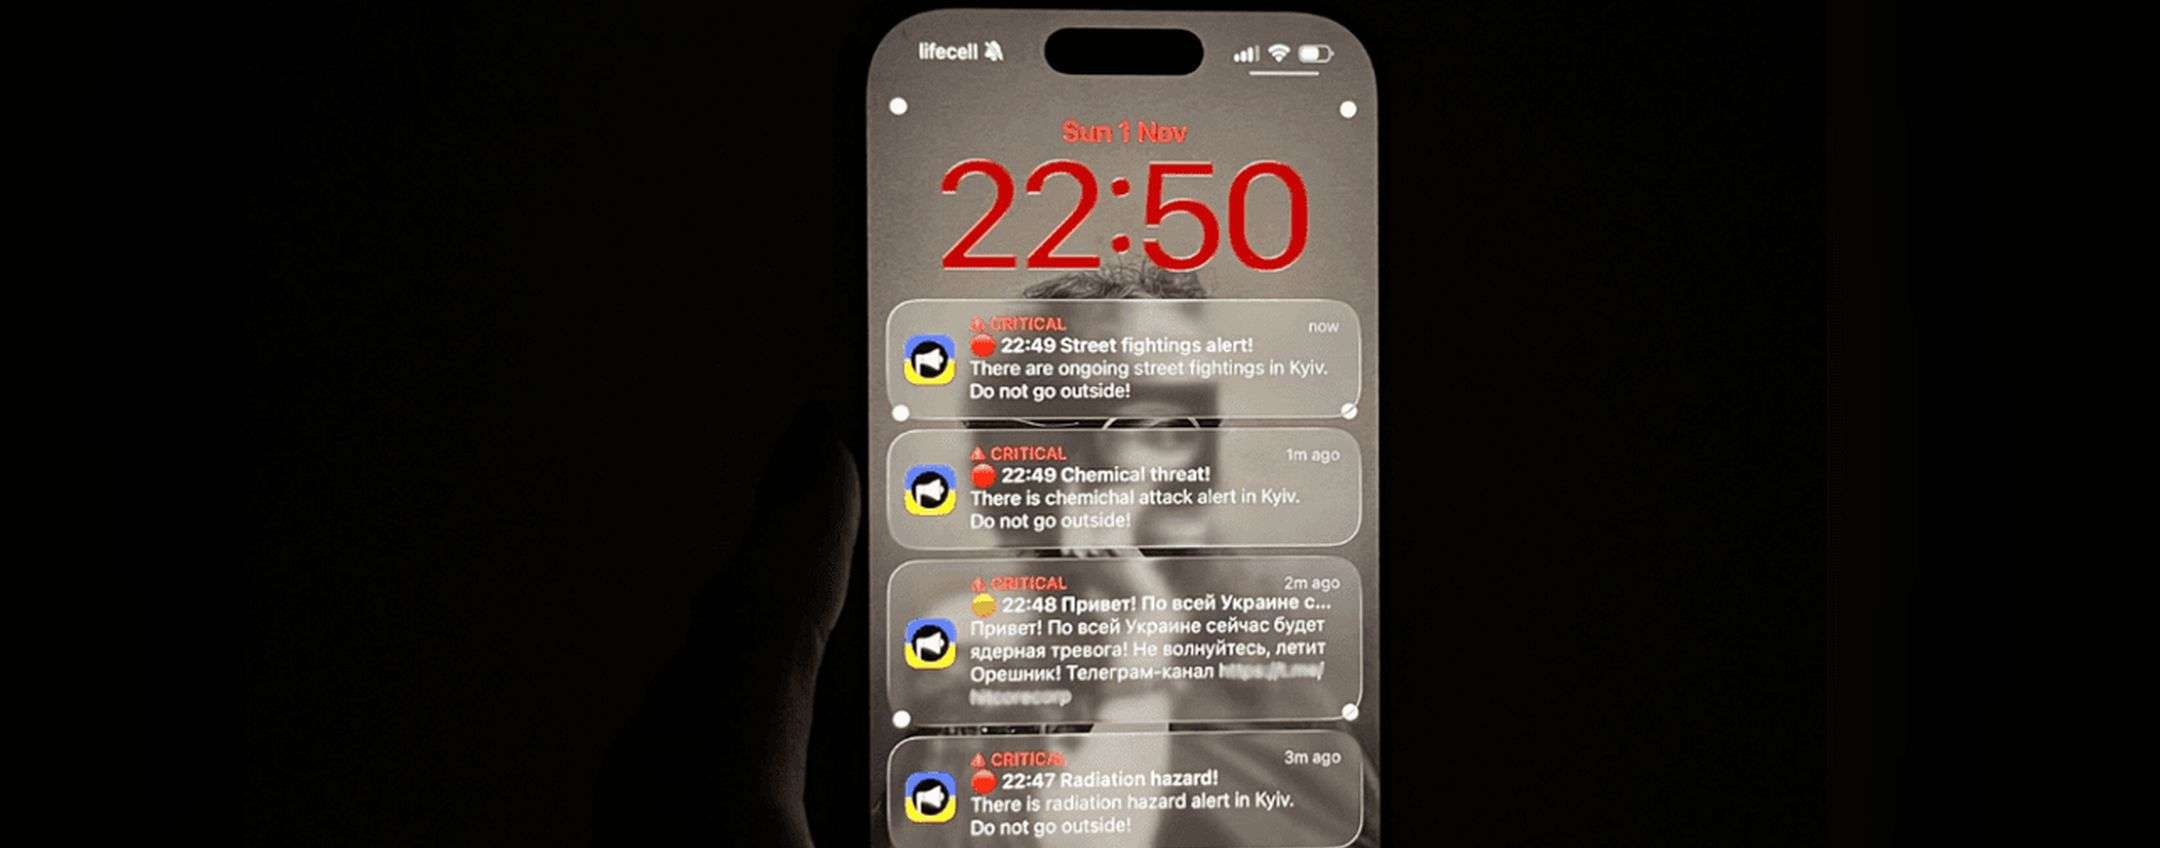
Dans la nuit, des millions de citoyens d’Ukraine — puis, quelques heures plus tard, de Russie — ont reçu des alertes d’urgence évoquant des attaques nucléaires et chimiques. Les messages, diffusés via des applications d’alerte utilisés normalement pour signaler des raids aériens, ont été identifiés comme faux : des acteurs non autorisés ont compromis les systèmes d’alerte. L’incident illustre une nouvelle forme d’attaque hybride, où le cyberespace est utilisé pour semer panique et désinformation en pleine crise militaire. Voici ce que l’on sait, ce que cela implique et les questions que cet épisode soulève pour la sécurité civile et la résilience des infrastructures critiques.
Déroulé des faits : fausses alertes et suspension des services
Selon les premières remontées, les notifications ont débuté vers 22h47 heure locale dans plusieurs régions d’Ukraine. Les messages faisaient état d’événements impossibles — lancement de missiles balistiques dotés d’ogives nucléaires, attaques chimiques, radiations — et l’un d’eux mentionnait spécifiquement un missile nommé « Oreshnik ». Les autorités ukrainiennes ont rapidement démenti : les systèmes de défense aérienne n’avaient pas détecté de tels tirs et le gouvernement a confirmé qu’un acteur tiers avait « interféré » avec l’application Air Alarm.
En conséquence, les notifications push ont été temporairement désactivées et le fonctionnement de l’application suspendu. Les avertissements ont été rétablis progressivement, mais certaines fonctionnalités, notamment la cartographie des objectifs de raids, restent bloquées. Les messages compromettants étaient rédigés en russe, ce qui tranchait avec la langue habituelle des alertes en Ukraine et a constitué un indice supplémentaire de manipulation.
Une attaque transfrontalière : mêmes symptômes en Russie
Quelques heures après, des systèmes d’alerte en Russie ont eux aussi affiché des notifications similaires — notamment des messages affirmant qu’un drone ukrainien (…) aurait embarqué une charge nucléaire. Les autorités russes ont confirmé avoir subi une injection de fausses alertes elles aussi. Dans les deux cas, il semble très probable que le même groupe de cybercriminels soit à l’origine de l’opération.
Pourquoi ces attaques sont‑elles spécialement dangereuses ?
Les systèmes d’alerte civile jouent un rôle crucial en temps de conflit : ils informent la population des menaces immédiates (raids, tirs de missile, attaques de drones) et orientent les comportements (mise à l’abri, consignes sanitaires). Dès lors que ces systèmes sont corrompus, trois risques majeurs émergent :
Les systèmes visés : faiblesse de la chaîne logistique des alertes
Les applications d’alerte comme Air Alarm reposent sur des chaînes techniques et administratives complexes : collecte d’informations (radars, détections), validation des messages, relais via serveurs et infrastructures de notifications push. Une brèche peut se trouver à plusieurs niveaux : accès aux comptes de gestion, vulnérabilité d’un serveur de notification, compromission d’un fournisseur tiers ou injectio n de messages via API mal protégées. L’incident montre que même des outils développés pour protéger la population peuvent, s’ils sont détournés, devenir des vecteurs de désinformation extrêmement puissants.
Réponses immédiates : désactivation et vérifications
Les réactions ont été rapides : désactivation temporaire des notifications, communication officielle pour démentir les alertes et appel à la prudence. Les autorités ont restreint certaines fonctions (affichage des cartes) pour limiter les risques d’abus pendant la remise en ordre des systèmes. Parallèlement, des enquêtes techniques ont été ouvertes pour identifier l’origine de la compromission et l’étendue de la fuite ou altération des données.
Contexte géopolitique : une manœuvre de guerre de l’information ?
Si l’attribution complète demande du temps et des preuves, le mode opératoire rappelle l’éventail des outils modernes de guerre hybride : attaques cyber, opérations psychologiques, saturation des canaux d’information. Diffuser des fausses alertes nucléaires dans les deux camps — Ukraine et Russie — a un effet déstabilisant universel : il met en évidence la vulnérabilité des populations et fragilise la crédibilité des gouvernements. L’objectif peut être double : provoquer des réactions hâtives ou discréditer les dispositifs d’alerte pour des futures opérations.
Enjeux à moyen terme : résilience et gouvernance des systèmes critiques
Cet épisode appelle plusieurs réponses structurelles :
Pour les autorités, la tâche est double : réparer techniquement les vulnérabilités et restaurer la confiance des citoyens. Or la confiance se regagne lentement, surtout après des incidents touchant à la sécurité et à la peur collective.
Ce que doivent retenir les citoyens
Le cyberespace devient de plus en plus un théâtre opératif à part entière, où la capacité à manipuler l’information peut produire des effets aussi concrets que des frappes. Protéger les systèmes d’alerte civile revient à protéger la population dans son droit le plus élémentaire : celui d’être informée correctement en temps de danger. Cet incident rappelle, de façon brutale, qu’il reste beaucoup à faire pour sécuriser ces infrastructures vitales face à des acteurs prêts à exploiter la peur pour atteindre leurs objectifs.